SIKKERHED · 3 MIN. LÆSNING
SAS hacket: Hvad betyder det for dig, og hvad gør BestSecurity?
Oplysninger om 350.164 SAS-passagerer kan være lækket via leverandøren Amadeus. Her er fakta, gode råd og læringen for danske virksomheder.
Oplysninger om 350.164 SAS-passagerer kan være endt hos en ukendt aktør. Det oplyste SAS 9. november 2026 i en redegørelse til det svenske datatilsyn, IMY. Bruddet er ikke sket i SAS' egne systemer, men hos en leverandør. Det er præcis den type angreb, der også rammer danske virksomheder: ikke gennem hoveddøren, men gennem en partner med adgang.
Det ved vi indtil videre
Ifølge medierne skete indbruddet i bookingsystemet hos Amadeus, SAS' IT-leverandør, med stjålne login-oplysninger. Angriberen kan have haft adgang i op til tre år.
Hvor mange er ramt? 350.164 personer, bl.a. i Danmark, Sverige, Norge og Spanien.
Hvilke data? Bookingreferencer, rejsedatoer, flyoplysninger og antal passagerer. Mest gamle bookinger og afsluttede rejser.
Pasoplysninger? Uafklaret. SAS siger nej, mens NRK skriver, at de i nogle tilfælde kan have været tilgængelige.
Hvordan? Kompromitterede adgangsoplysninger til Amadeus' bookingsystem, brugt til automatiserede søgninger.
Hvor længe? Op til tre år ifølge NRK. Rejsebureauet Berg-Hansen slog alarm hos norske NSM 27. oktober 2026.
Får kunderne besked? Nej. SAS vurderer ikke, at der er høj risiko efter GDPR, men kan ændre vurderingen.
SAS har ikke lagt en pressemeddelelse om sagen på sit nyhedsrum, så oplysningerne stammer fra medierne og SAS' redegørelse til IMY.
Har du fløjet med SAS? Sådan beskytter du dig
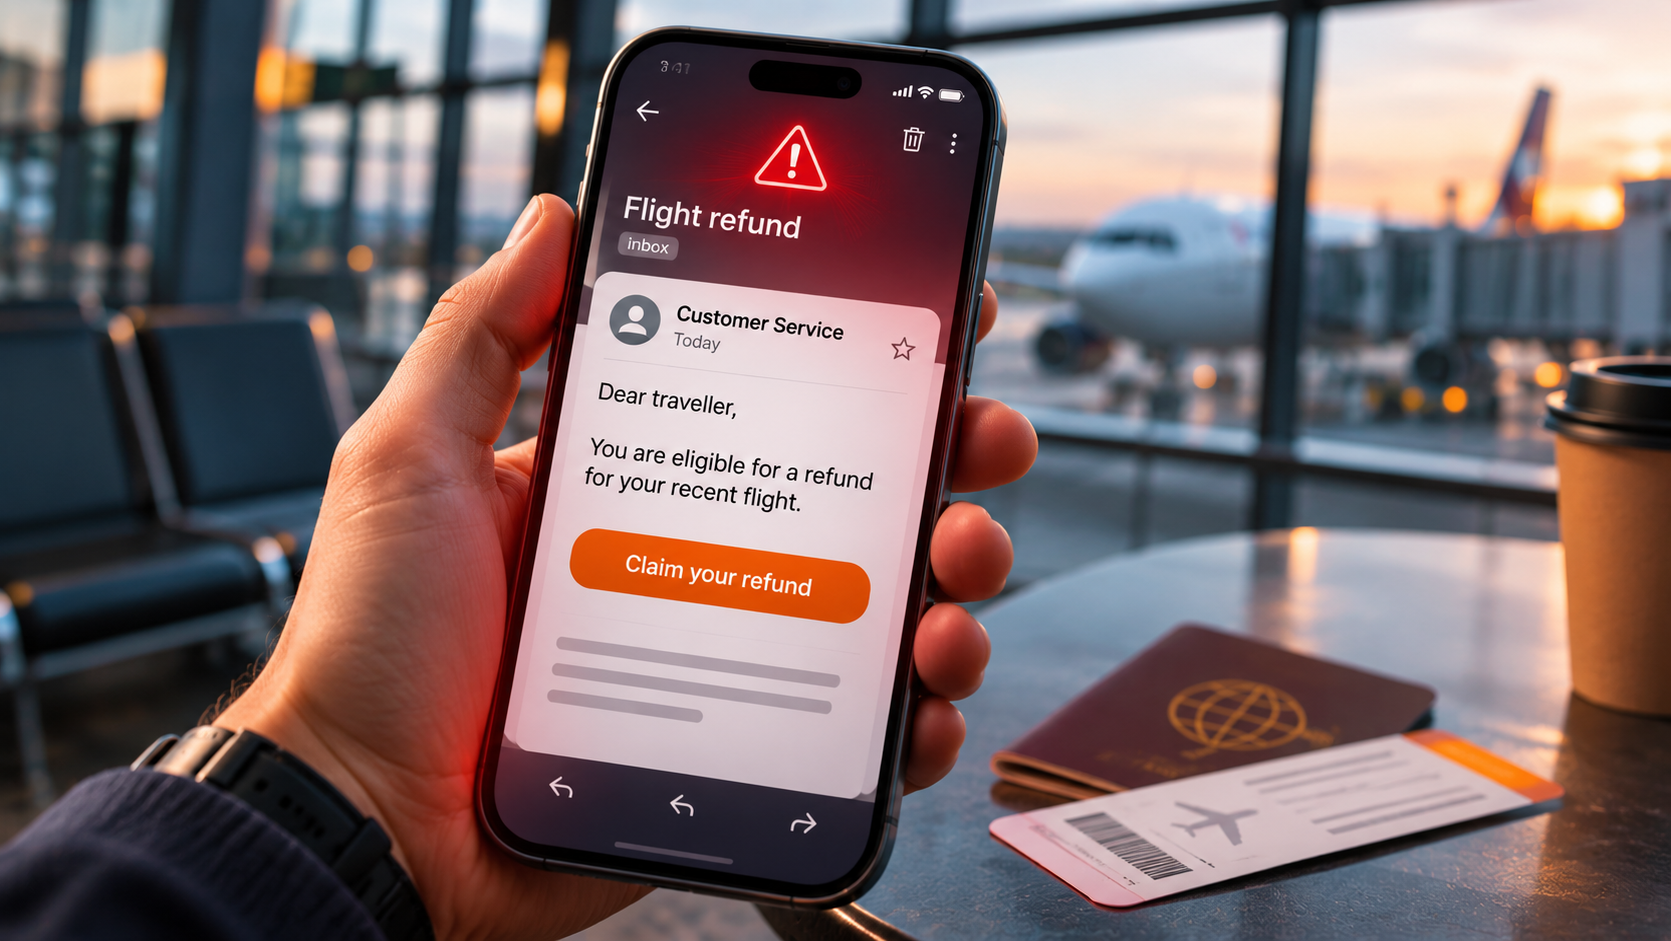
Den største risiko er ikke selve bookingdata, men det svindlere kan bygge med dem. En mail med din rigtige bookingreference, rute og dato virker troværdig, og det er netop det, phishing lever af.
Vær skeptisk over for mails, sms'er og opkald om "refusion", "kompensation" eller "ændret booking", også selvom de nævner en rigtig rejse.
Klik ikke på links i beskeden. Gå selv ind på SAS' app eller hjemmeside.
Giv aldrig kortoplysninger, MitID eller koder til nogen, der kontakter dig.
Brug et unikt kodeord til din SAS-profil og slå totrinsbekræftelse til, hvor det er muligt.
Hold øje med din kortkonto og din EuroBonus-saldo.
Tre ting din virksomhed kan lære af SAS-sagen
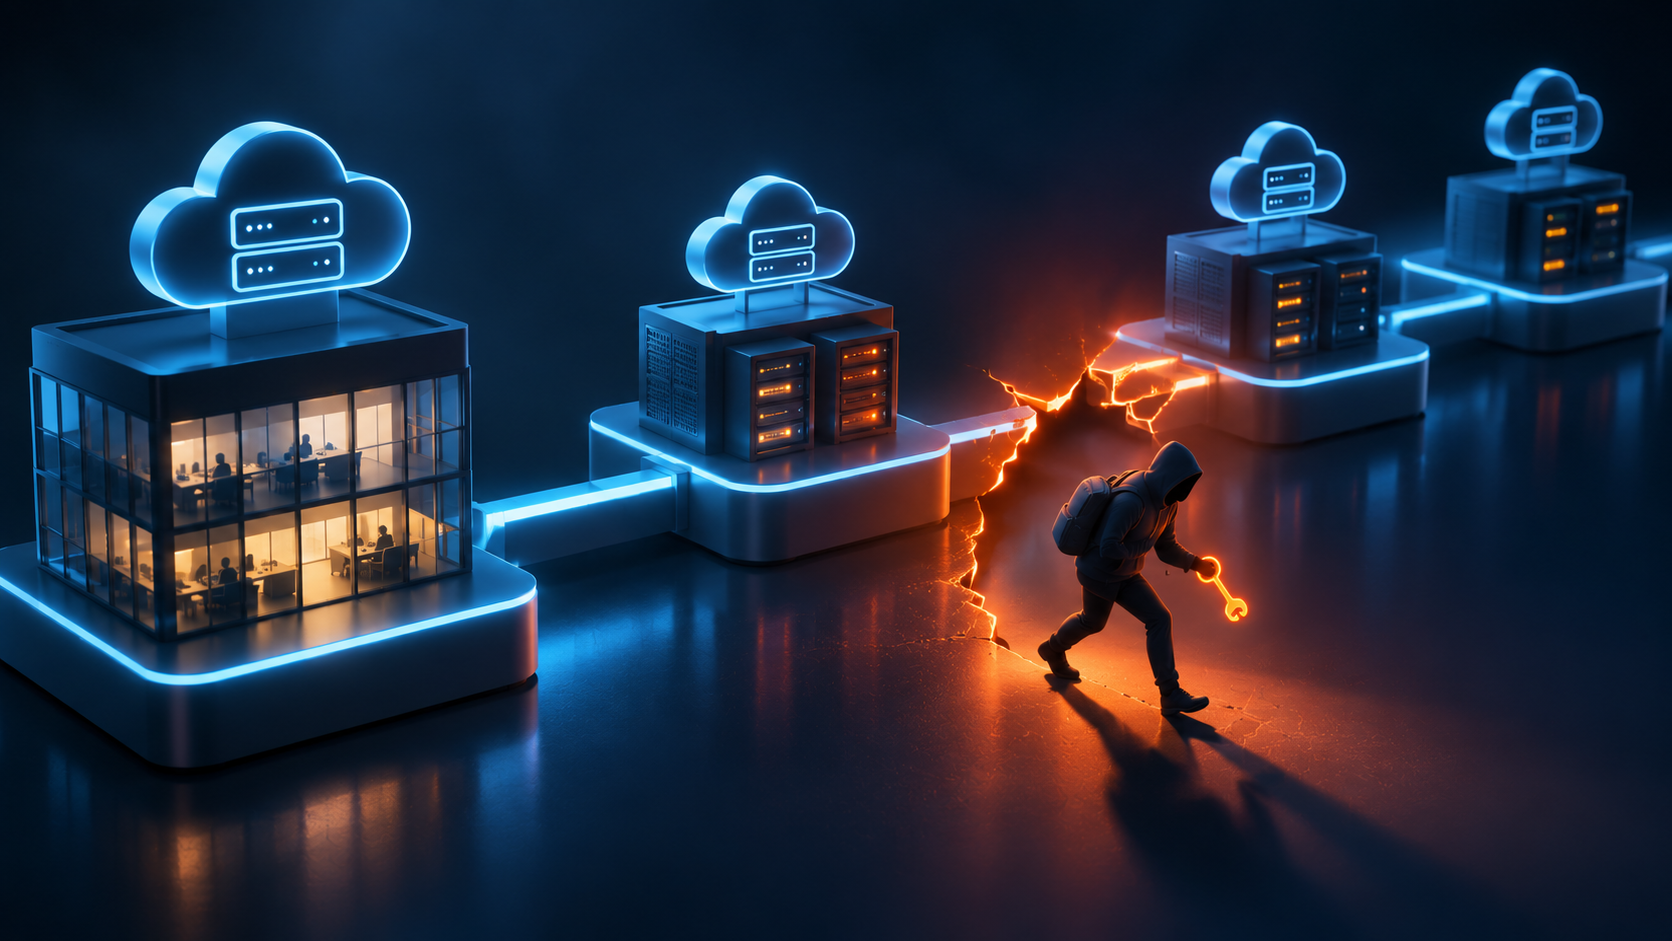
1. Jeres leverandører er en del af jeres sikkerhed. SAS blev ikke hacket direkte. Det var en leverandør med adgang til kundedata. Efter GDPR har I som dataansvarlig stadig ansvaret, når jeres databehandler bliver ramt. Ved I, hvilke leverandører der har adgang til jeres data, og har I databehandleraftaler med dem?
2. Et stjålet login er nok. Ifølge medierne kom angriberen ind med kompromitterede adgangsoplysninger og blev der uopdaget i lang tid. Derfor betyder overvågning af usædvanlig adfærd lige så meget som en stærk adgangskode.
3. Gamle data er også en risiko. Det meste af det lækkede var historiske bookinger. Data, I ikke længere har brug for, kan stadig blive stjålet. GDPR kræver, at I sletter persondata, når formålet er opfyldt.
Sådan beskytter BestSecurity vores kunder
Vi hjælper +3.500 danske virksomheder med at lukke de huller, SAS-sagen viser. Det gælder om at være sikker, før det sker.
Stjålne logins og angribere der bliver i systemet: Trend AI overvåger jeres computere, servere og konti for usædvanlig adfærd. Vores SOC reagerer i åbningstiden, og Trend AI holder vagten resten af døgnet.
Phishing med ægte rejse- eller kundedata: E-mailsikkerhed der fanger falske mails, før de når indbakken, og Phish Insights der træner medarbejderne i at genkende svindel.
Leverandører med adgang til jeres data: Vores compliance-platform giver overblik over databehandlere, databehandleraftaler og fortegnelse, så I ved, hvem der har adgang til hvad.
Gamle data der ligger og venter: Hjælp til sletterutiner og GDPR-processer, så I kun gemmer det, I har brug for.
Hvis det alligevel går galt: Cloud backup adskilt fra jeres netværk, som en hacker ikke kan slette, og hjælp til at vurdere, om bruddet skal anmeldes til Datatilsynet inden for 72 timer.
Vil du vide, hvor jeres svage punkter er? Ring til os på 82 82 82 95, så tager vi en uforpligtende snak om jeres sikkerhed og GDPR.